
Sécurité
Pourquoi votre compte a besoin de plus qu’un mot de passe
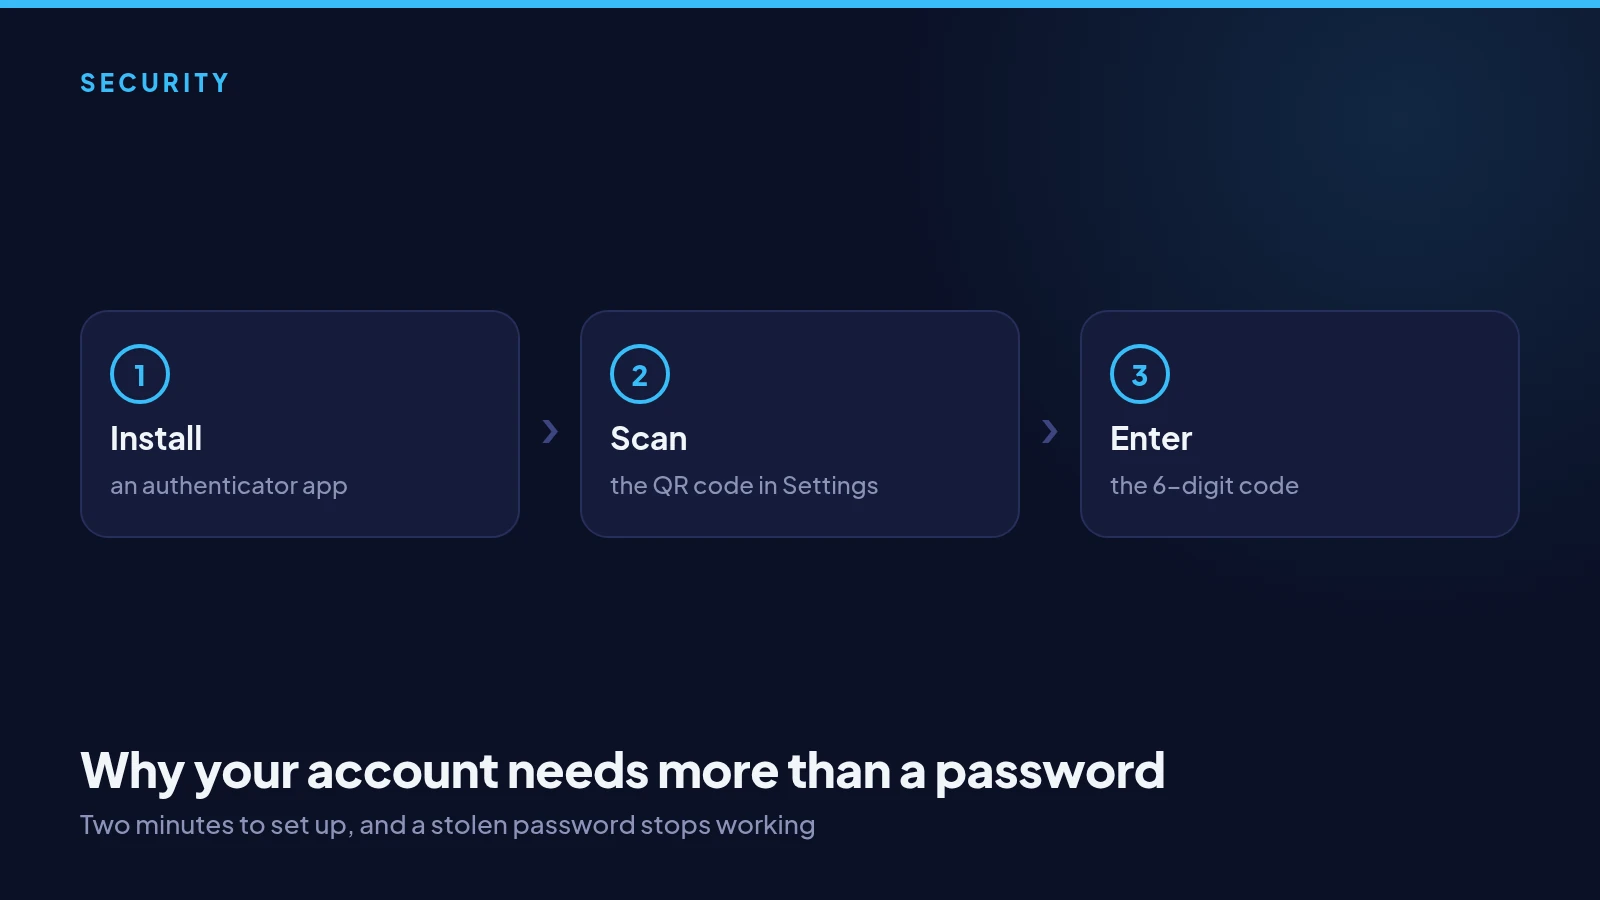
Un mot de passe peut être deviné, réutilisé ou divulgué depuis un tout autre site. Une application d’authentification ajoute une seconde étape que personne ne peut copier depuis une fuite de données. Voici comment cela fonctionne.
Comment les comptes sont réellement piratés
La plupart des piratages de compte ne consistent pas à casser un mot de passe. Ils partent d’un mot de passe réutilisé sur un autre site, qui a fuité de là-bas. Si le même e-mail et le même mot de passe fonctionnent sur fourdigits, celui qui détient cette liste peut se connecter à votre place.
Ce qu’apporte un authentificateur
Une application d’authentification, comme Google Authenticator ou Authy, affiche un code à six chiffres qui change toutes les trente secondes. Se connecter nécessite alors votre mot de passe et le code de votre téléphone. Quelqu’un qui n’a que votre mot de passe est bloqué à la seconde étape, car le code n’existe que sur votre appareil.
La mise en place
Dans Paramètres, choisissez d’activer l’authentification à deux facteurs. Scannez le code QR avec votre application d’authentification, ou saisissez la clé affichée dessous, puis entrez le code à six chiffres qu’affiche l’application. Conservez les codes de récupération dans un endroit sûr et hors ligne : ils vous permettent de revenir si vous perdez le téléphone.
Une habitude à prendre partout
Activez un authentificateur pour votre messagerie et votre compte de plateforme, en plus de fourdigits. Votre e-mail est la clé qui permet de réinitialiser tout le reste : il mérite la meilleure protection. Deux minutes de configuration coûtent bien moins que la récupération d’un compte.