
Sécurité
E-mails d’hameçonnage : lire un expéditeur et un lien
Un e-mail convaincant, avec un logo et votre nom, peut malgré tout être faux. Deux éléments trahissent presque tous les faux : la véritable adresse de l’expéditeur et la destination réelle du lien.
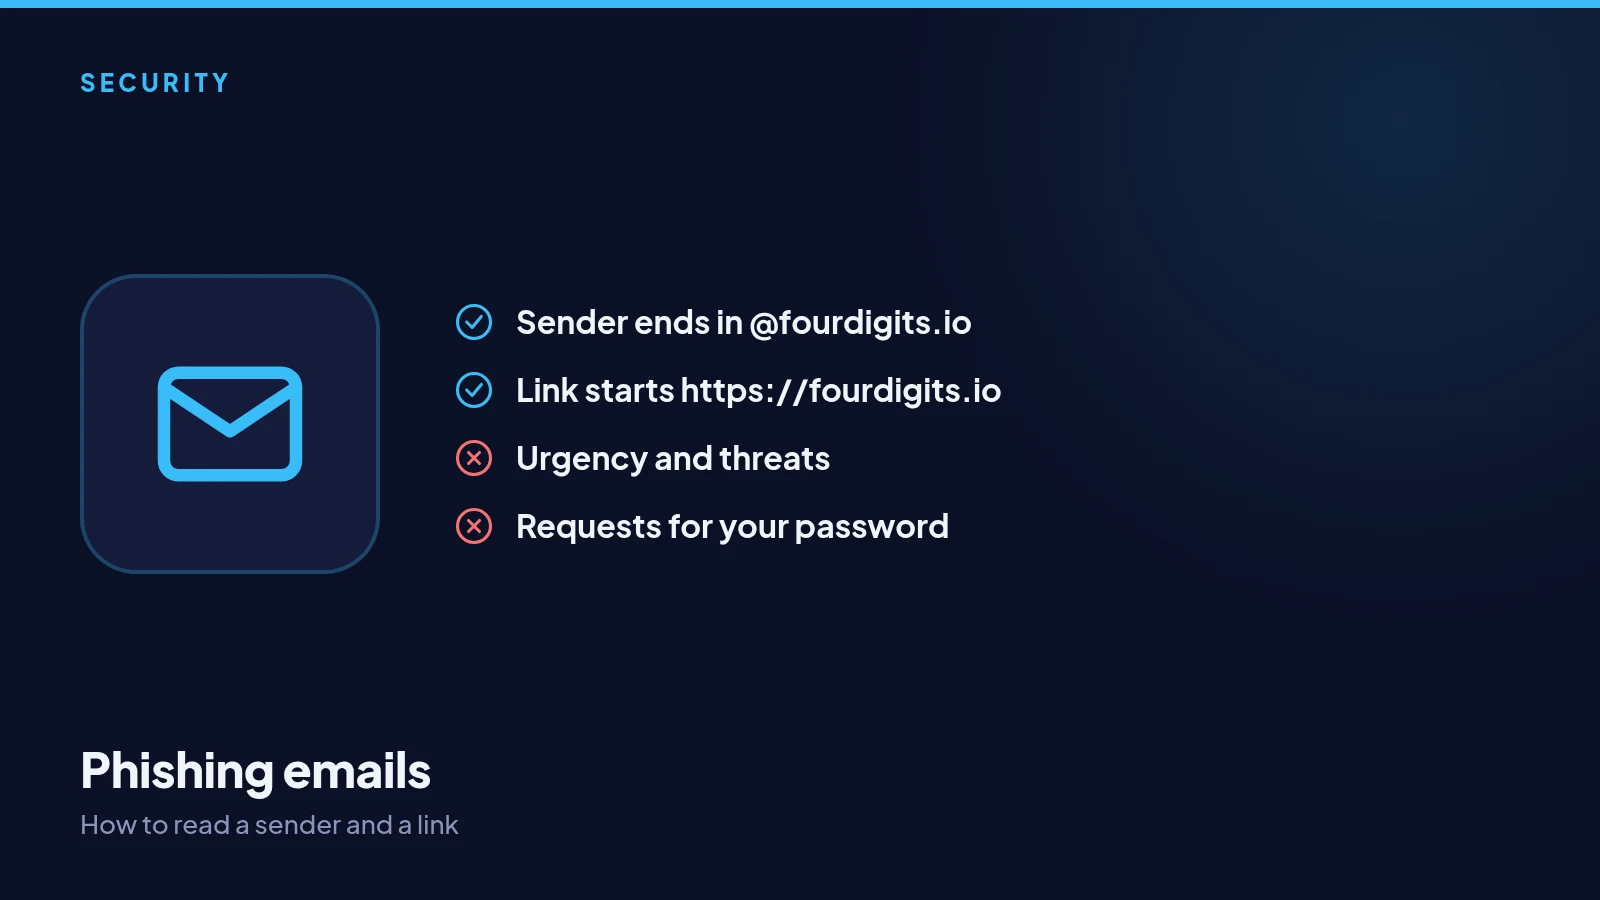
Regardez au-delà du nom affiché
Un e-mail peut afficher n’importe quel nom d’expéditeur. Ce qui compte, c’est l’adresse derrière. Les nôtres se terminent toujours par @fourdigits.io. Une adresse comme support@fourdigits-help.com ou une messagerie gratuite, ce n’est pas nous, quelle que soit l’apparence officielle du message.
Vérifiez où mène un lien
Sur un ordinateur, survolez un lien : sa vraie destination apparaît dans un coin de la fenêtre. Sur un téléphone, appuyez longuement. L’adresse doit commencer par https://fourdigits.io. Si c’est autre chose, ou un lien raccourci, ne l’ouvrez pas.
Les signes d’un faux
L’urgence, les menaces, les gains inattendus, les demandes de confirmer votre mot de passe et les pièces jointes non sollicitées sont autant de signaux d’alerte. Nos vrais e-mails ne vous demandent jamais de vous connecter via un lien pour régler un problème ou réclamer un gain.
Le bon réflexe
Quoi que dise un e-mail, ouvrez l’application ou tapez vous-même fourdigits.io au lieu de suivre le lien. Si quelque chose demande vraiment votre attention, vous le trouverez là. Si vous recevez un e-mail d’hameçonnage, supprimez-le ; si vous avez cliqué et saisi votre mot de passe, changez-le immédiatement.