
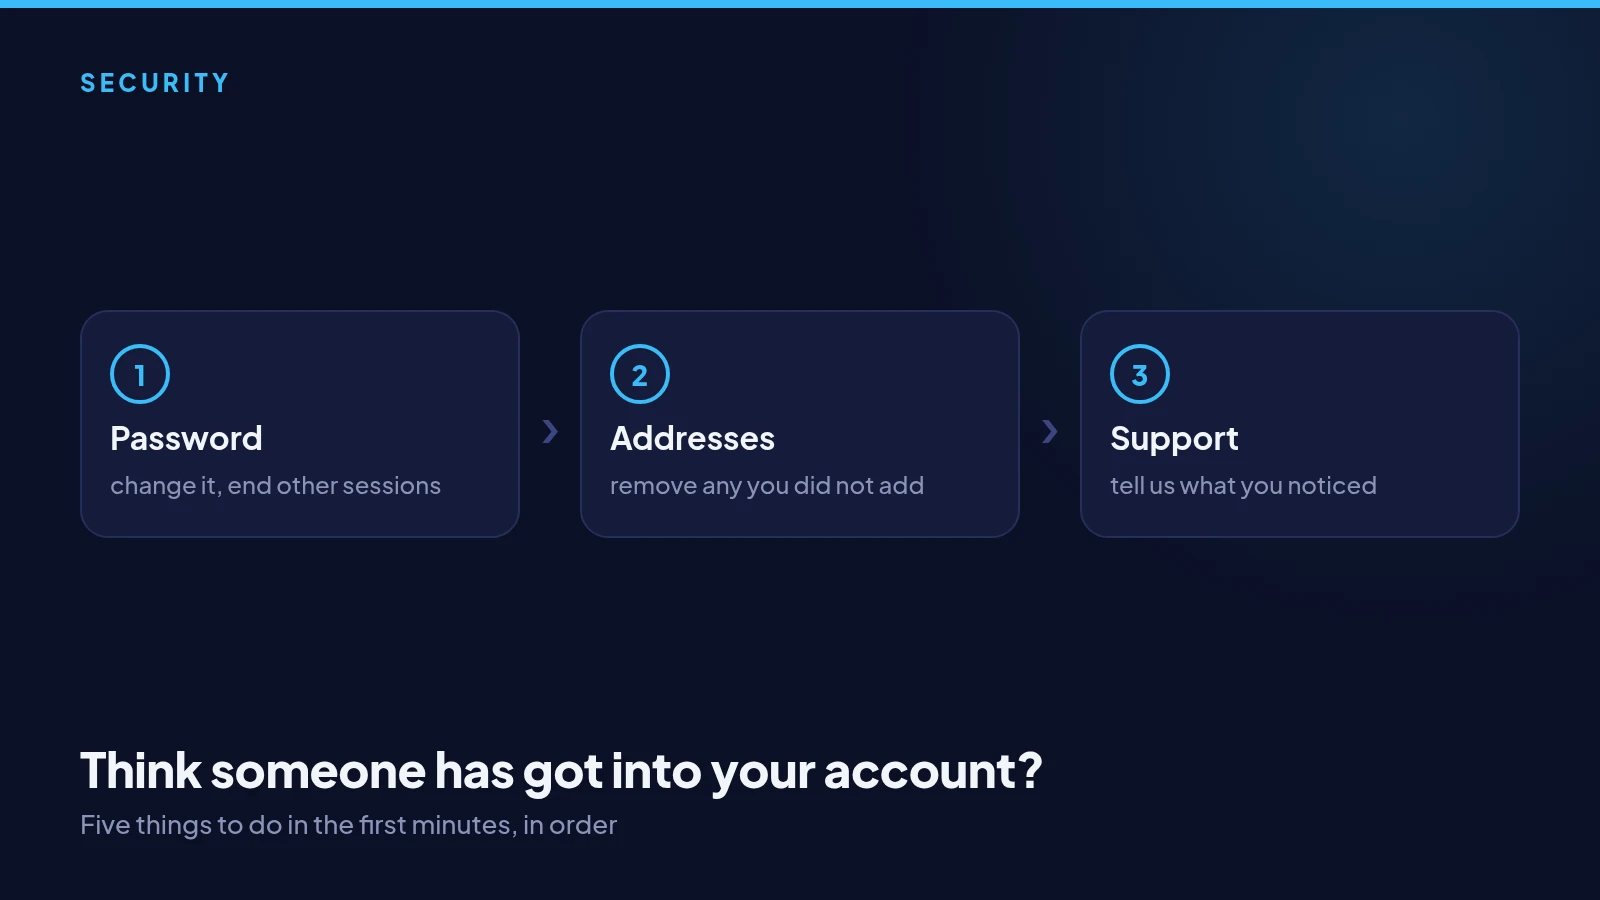
लगता है किसी ने आपके खाते में सेंध लगाई? ये पाँच काम करें
अचानक आया साइन-इन ईमेल, ऐसा निकासी पता जो आपने नहीं जोड़ा, या पासवर्ड जो अब काम नहीं करता। पहले कुछ मिनटों में क्रम से क्या करें।
30 जुलाई 2026
जर्नल
ड्रॉ, संभावनाओं और आपके पैसों के बारे में सीधे जवाब — इसे बनाने वालों से। कोई टिप नहीं, कोई सिस्टम नहीं, कोई लकी नंबर नहीं।
अचानक आया साइन-इन ईमेल, ऐसा निकासी पता जो आपने नहीं जोड़ा, या पासवर्ड जो अब काम नहीं करता। पहले कुछ मिनटों में क्रम से क्या करें।
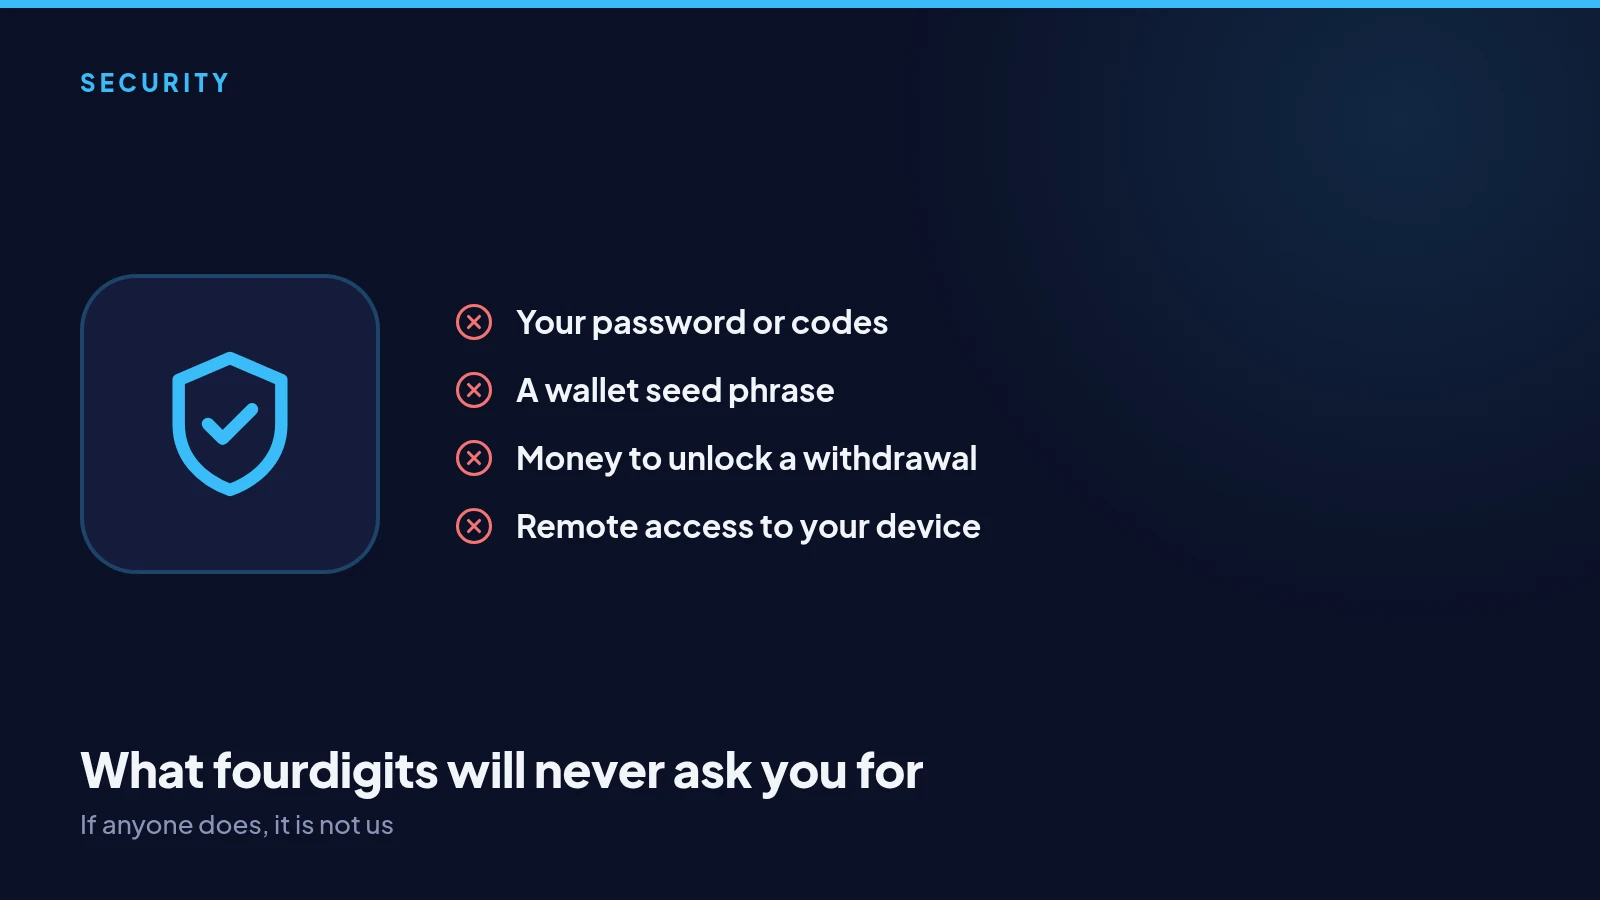
धोखा उसी एक चीज़ को माँगकर काम करता है जो असली कंपनी कभी नहीं माँगेगी। यह रही पूरी सूची। अगर कोई इसमें से कुछ भी माँगे, नाम चाहे कुछ हो, वह हम नहीं हैं।
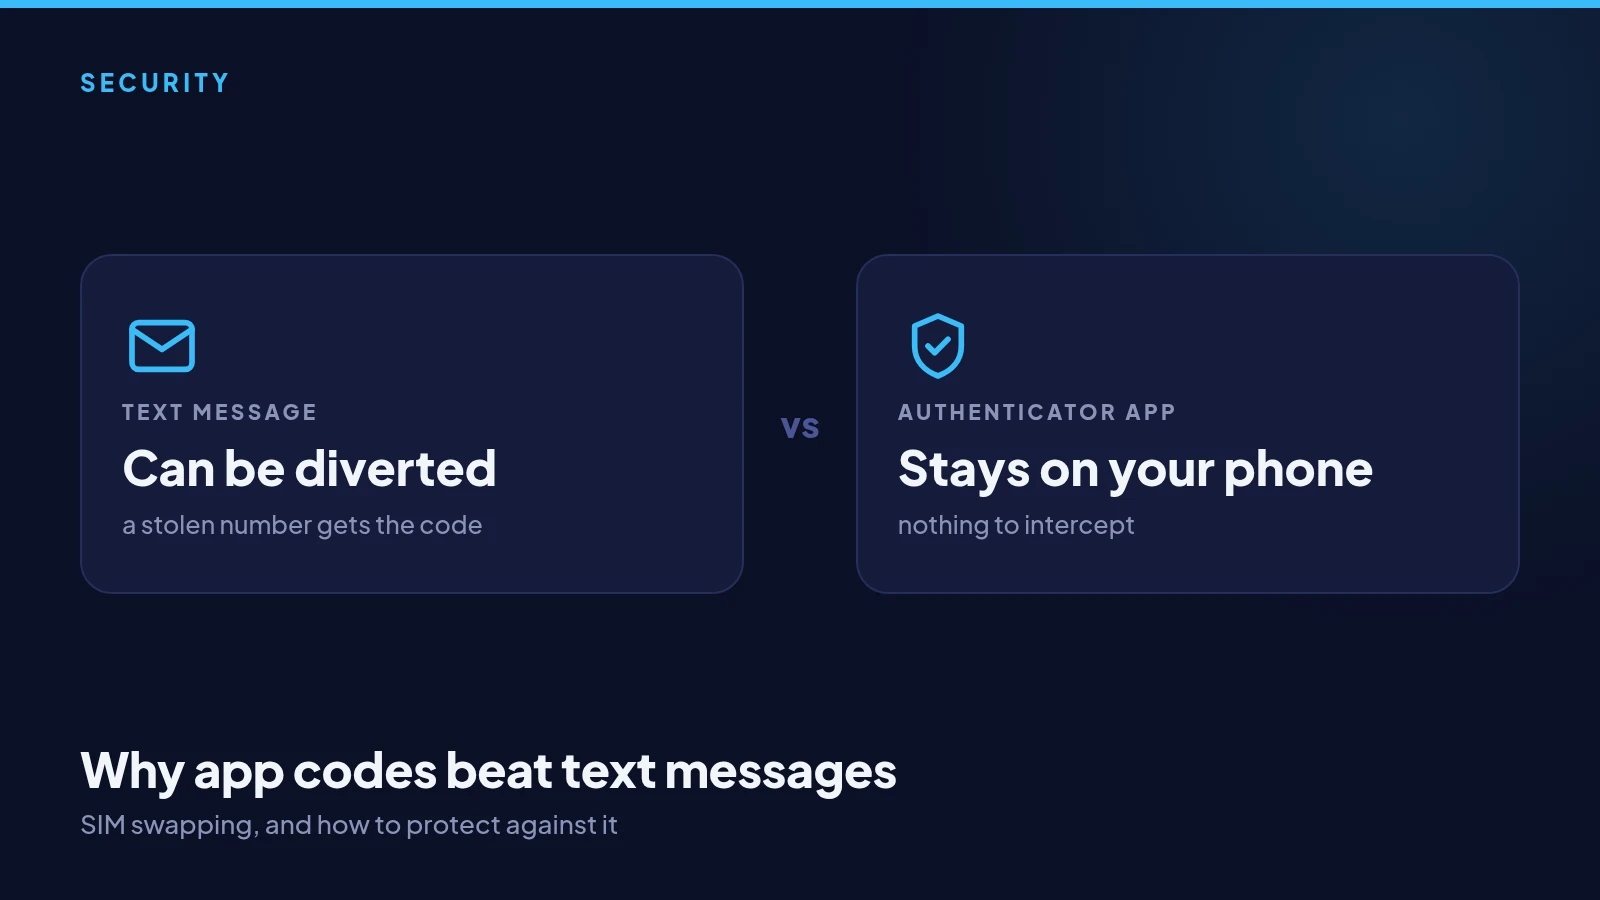
SMS से भेजे कोड आपका फ़ोन नंबर किसी और के SIM पर ले जाकर चुराए जा सकते हैं। ऑथेंटिकेटर ऐप के कोड नहीं। SIM स्वैप क्या है और ख़ुद को कैसे बचाएँ।
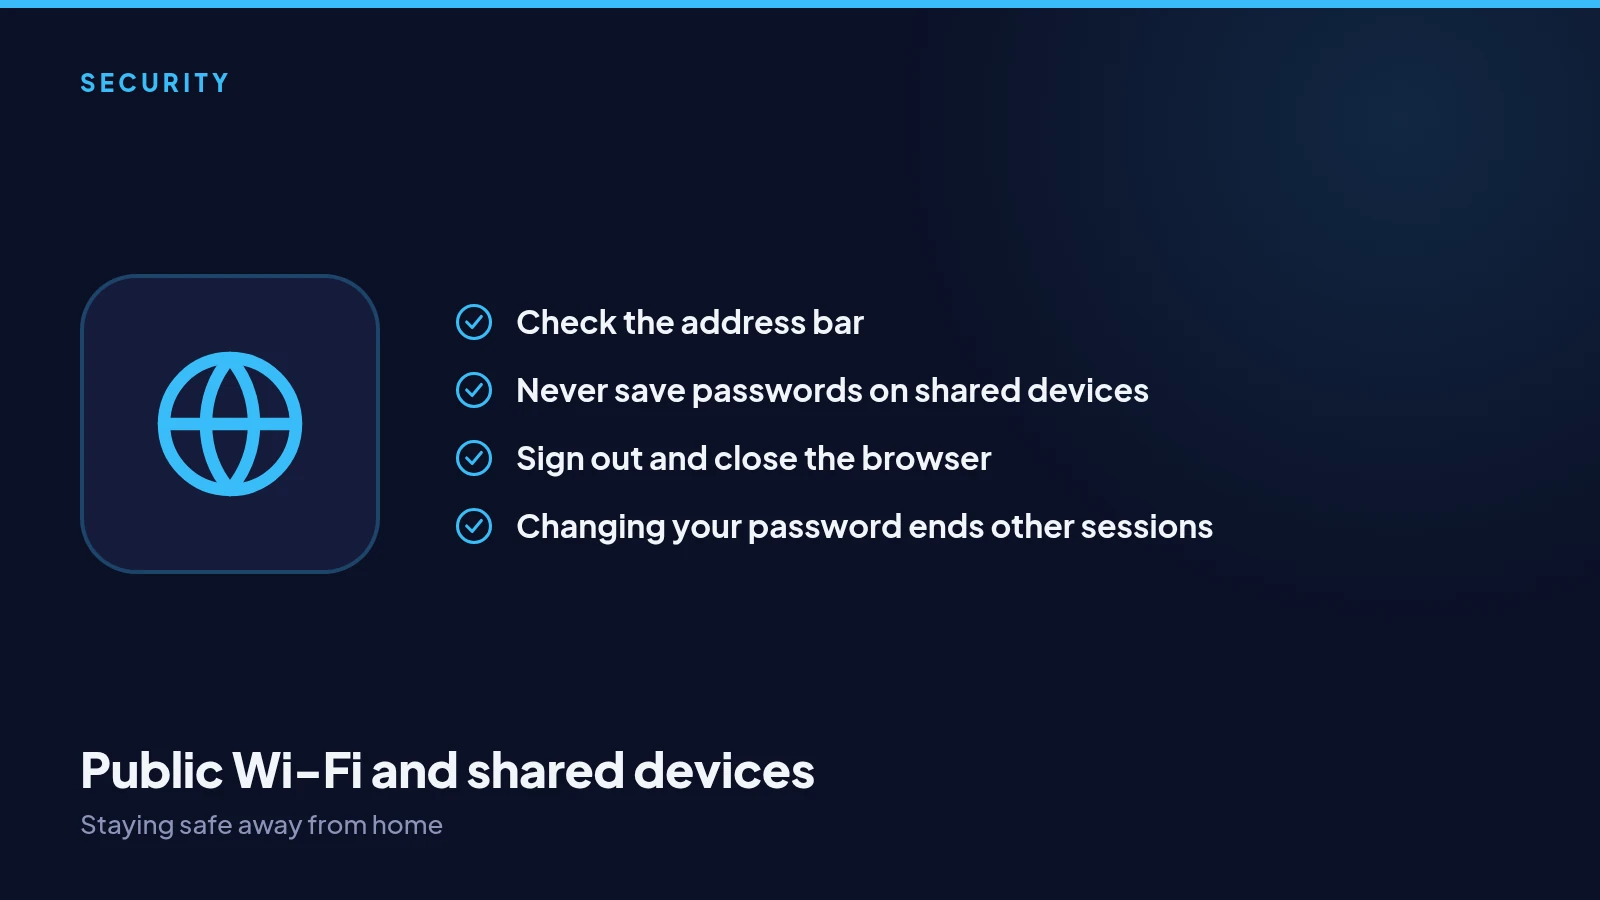
कैफ़े, एयरपोर्ट, होटल के बिज़नेस सेंटर और दोस्त का लैपटॉप ऐसी जगहें हैं जहाँ लोग बिना सोचे साइन इन कर लेते हैं। कुछ आदतें सुनिश्चित करती हैं कि आप जहाँ भी खेलें, खाता आपका ही रहे।
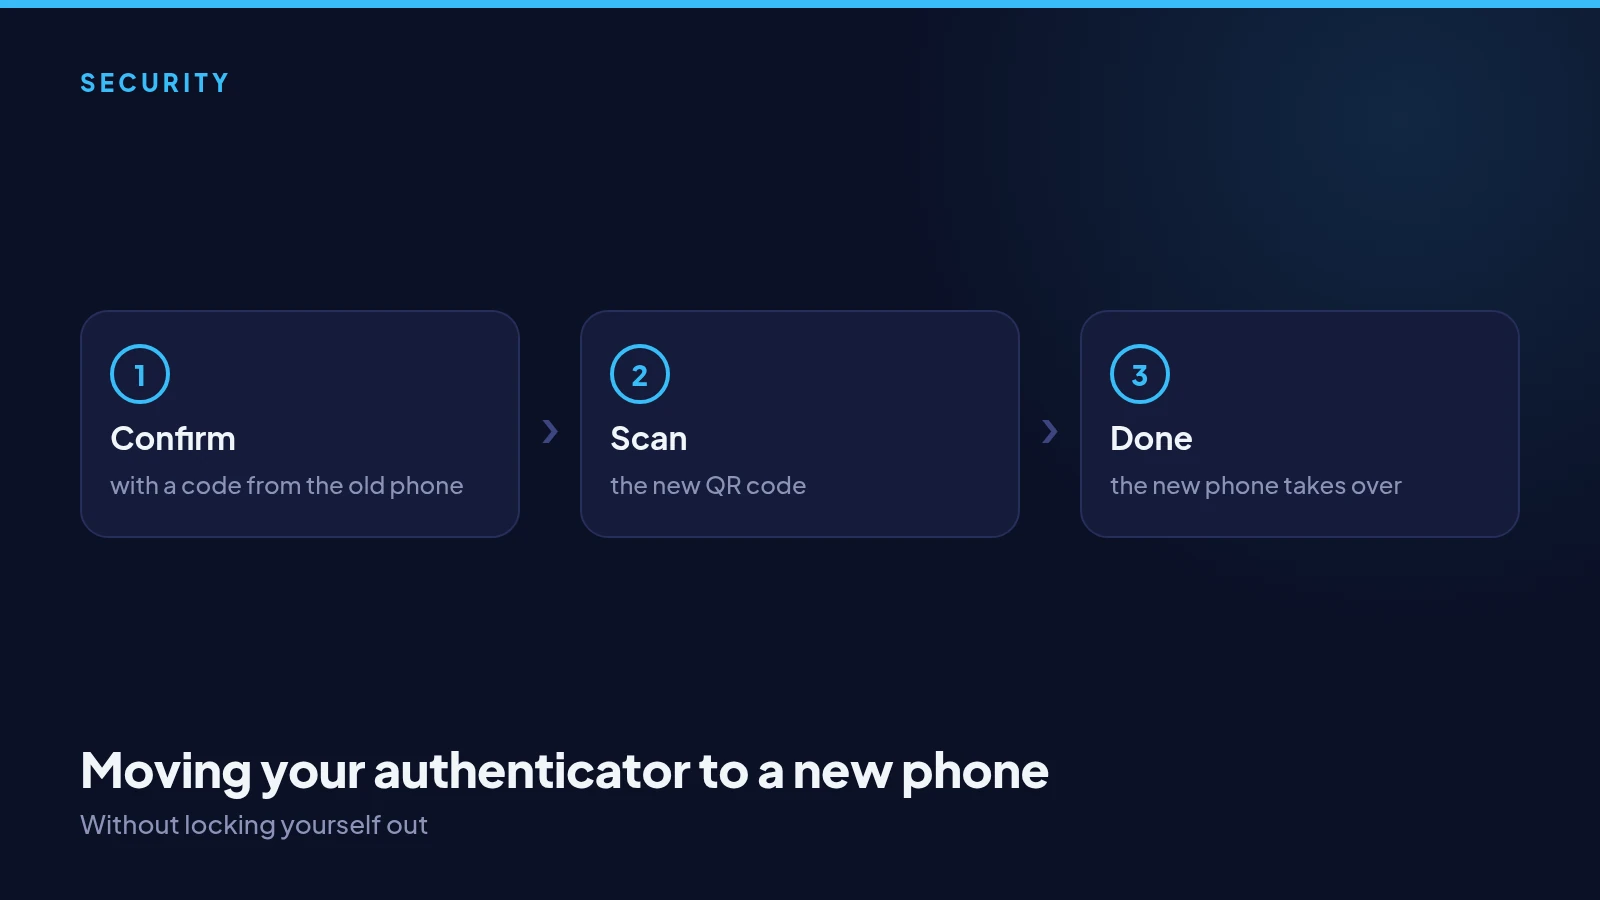
नया फ़ोन, वही खाता। ख़ुद को बाहर लॉक किए बिना टू-फ़ैक्टर ऑथेंटिकेशन कैसे ट्रांसफ़र करें, और अगर पुराना फ़ोन पहले ही नहीं रहा तो क्या करें।
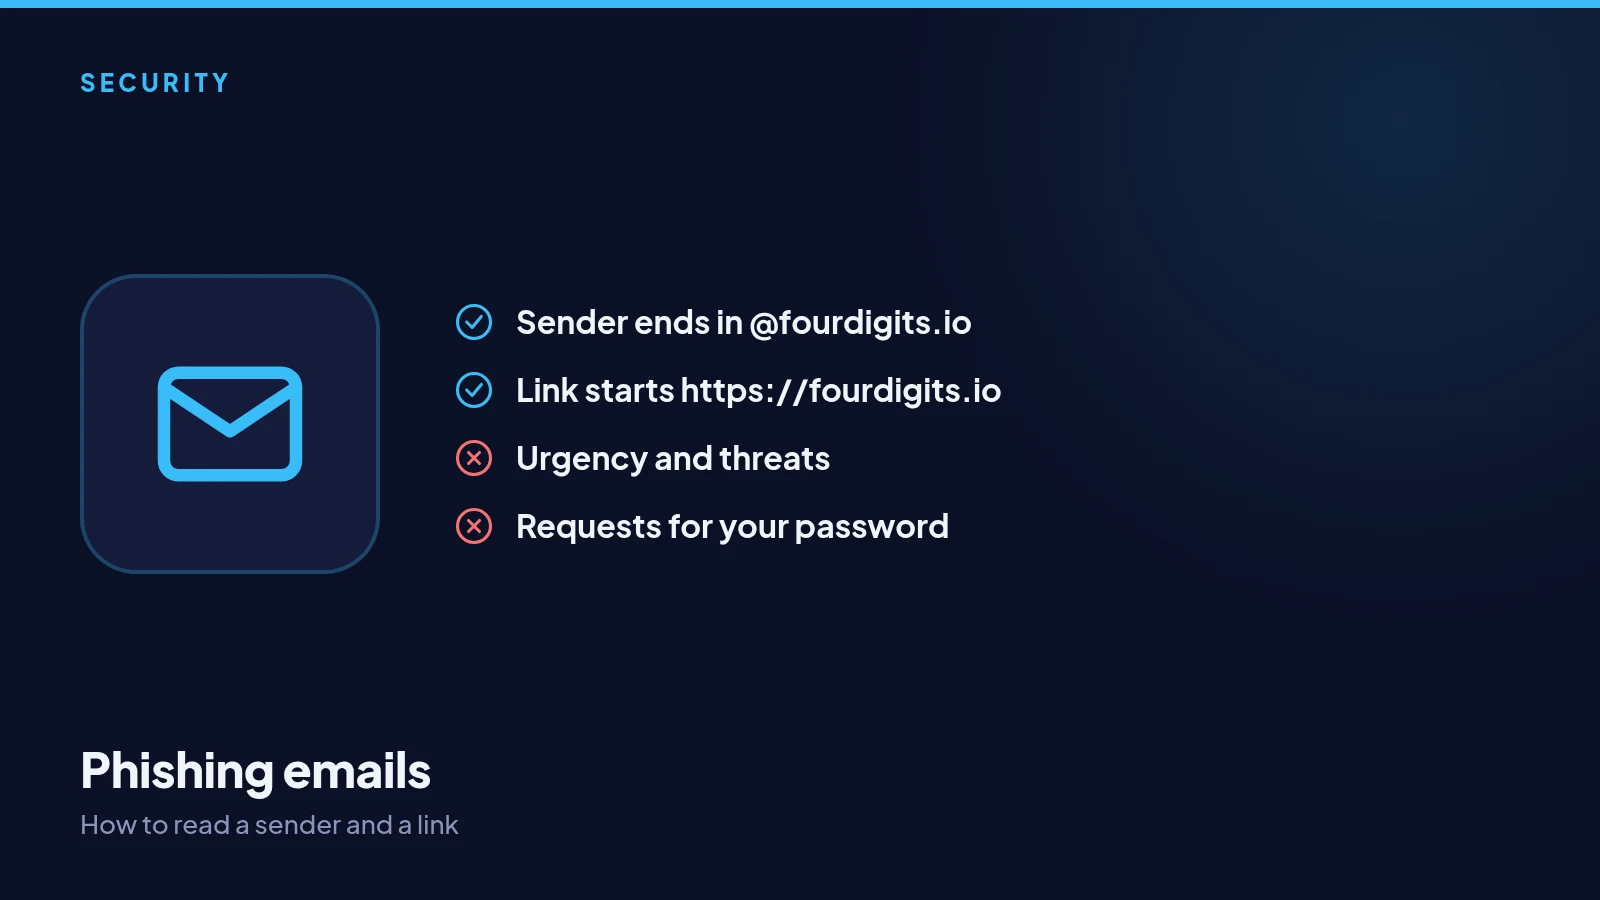
लोगो और आपके नाम वाला भरोसेमंद दिखने वाला ईमेल भी नकली हो सकता है। लगभग हर नकली ईमेल को दो चीज़ें पकड़वा देती हैं: भेजने वाले का असली पता, और लिंक असल में कहाँ ले जाता है।
लंबाई चालाकी से बेहतर है, और पासवर्ड कभी दोबारा न इस्तेमाल करना दोनों से बेहतर। कुछ आदतें जो सचमुच फ़र्क डालती हैं, और वह टूल जो इन्हें आसान बनाता है।
धोखेबाज़ लोकप्रिय साइटों की नकल करते हैं और उनके कर्मचारी होने का दिखावा करते हैं। एड्रेस बार, कुछ आदतें और एक सरल नियम आपको लगभग सबसे बचाते हैं।
टू-फ़ैक्टर ऑथेंटिकेशन चालू करने पर आपको दस रिकवरी कोड मिलते हैं। ये किस लिए हैं, कहाँ रखें, और एक इस्तेमाल करने पर क्या होता है।
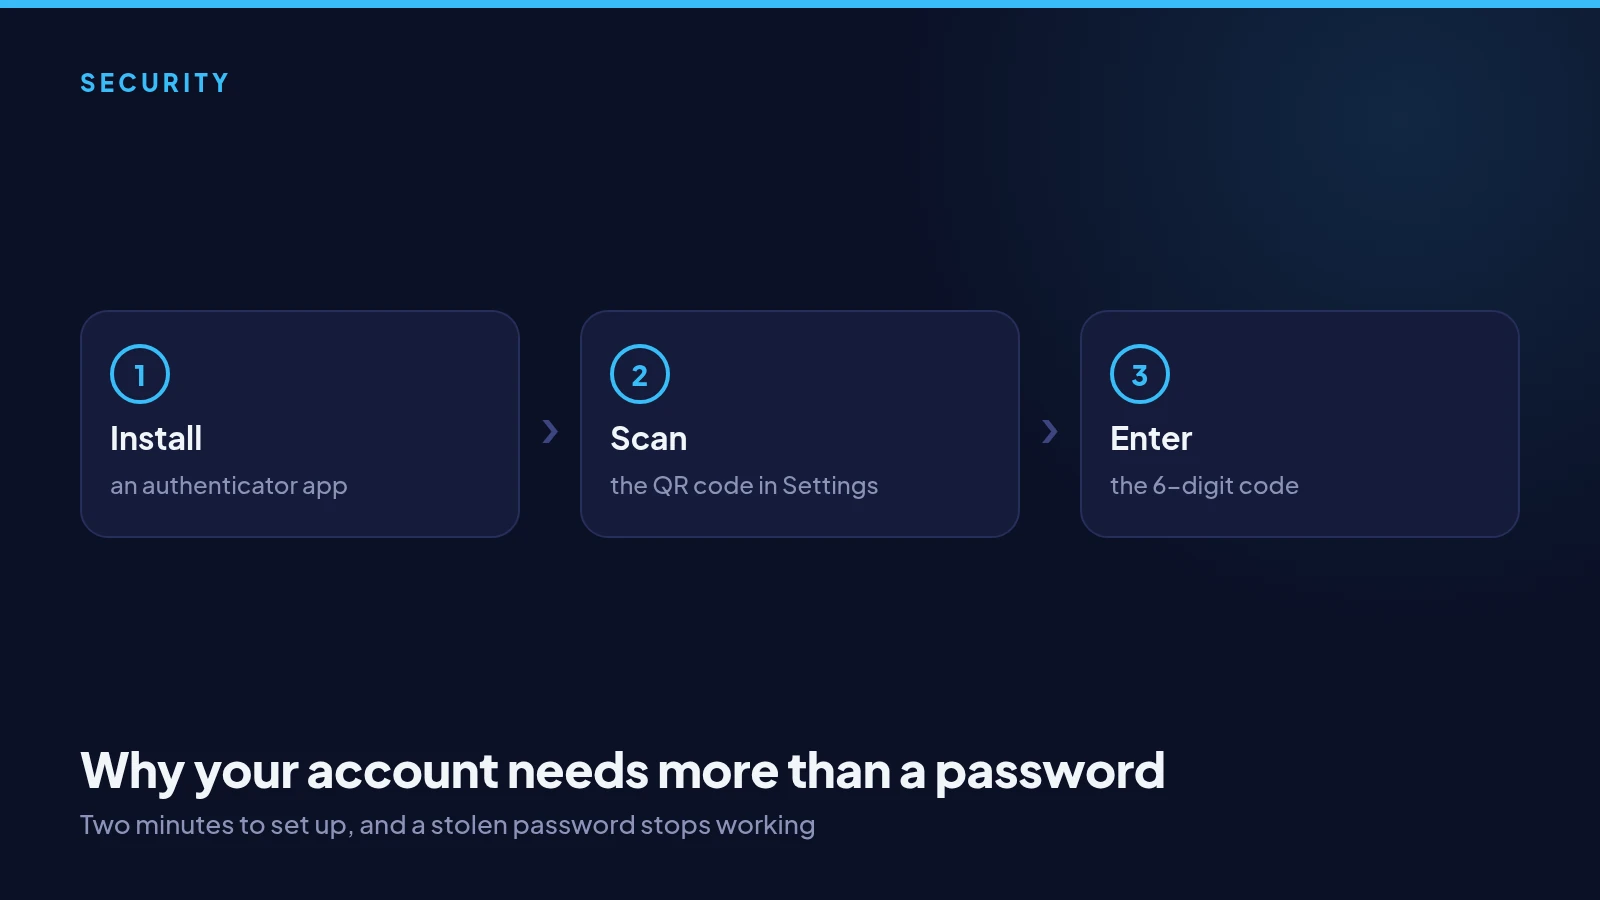
पासवर्ड का अनुमान लगाया जा सकता है, उसे दोबारा इस्तेमाल किया जा सकता है या किसी बिल्कुल अलग साइट से लीक हो सकता है। ऑथेंटिकेटर ऐप एक दूसरा कदम जोड़ता है जिसे कोई डेटा लीक से कॉपी नहीं कर सकता। यह ऐसे काम करता है।